在互联网高速发展的今天,用户每天都会通过浏览器访问各类网站,但很少有人意识到,数据在传输过程中可能被第三方恶意篡改。HTTP劫持就是一种常见的网络攻击手段,它悄无声息地发生在用户与服务器之间的通信链路上,导致用户看到的网页内容与服务器实际返回的内容不一致。轻则被插入广告弹窗,重则账号密码被窃取、资金被盗刷。本文将从HTTP劫持的基本概念入手,深入剖析其技术原理、常见类型、实际危害以及有效的防范措施,帮助读者全面认识这一网络安全威胁,提升日常上网的安全意识与防护能力。
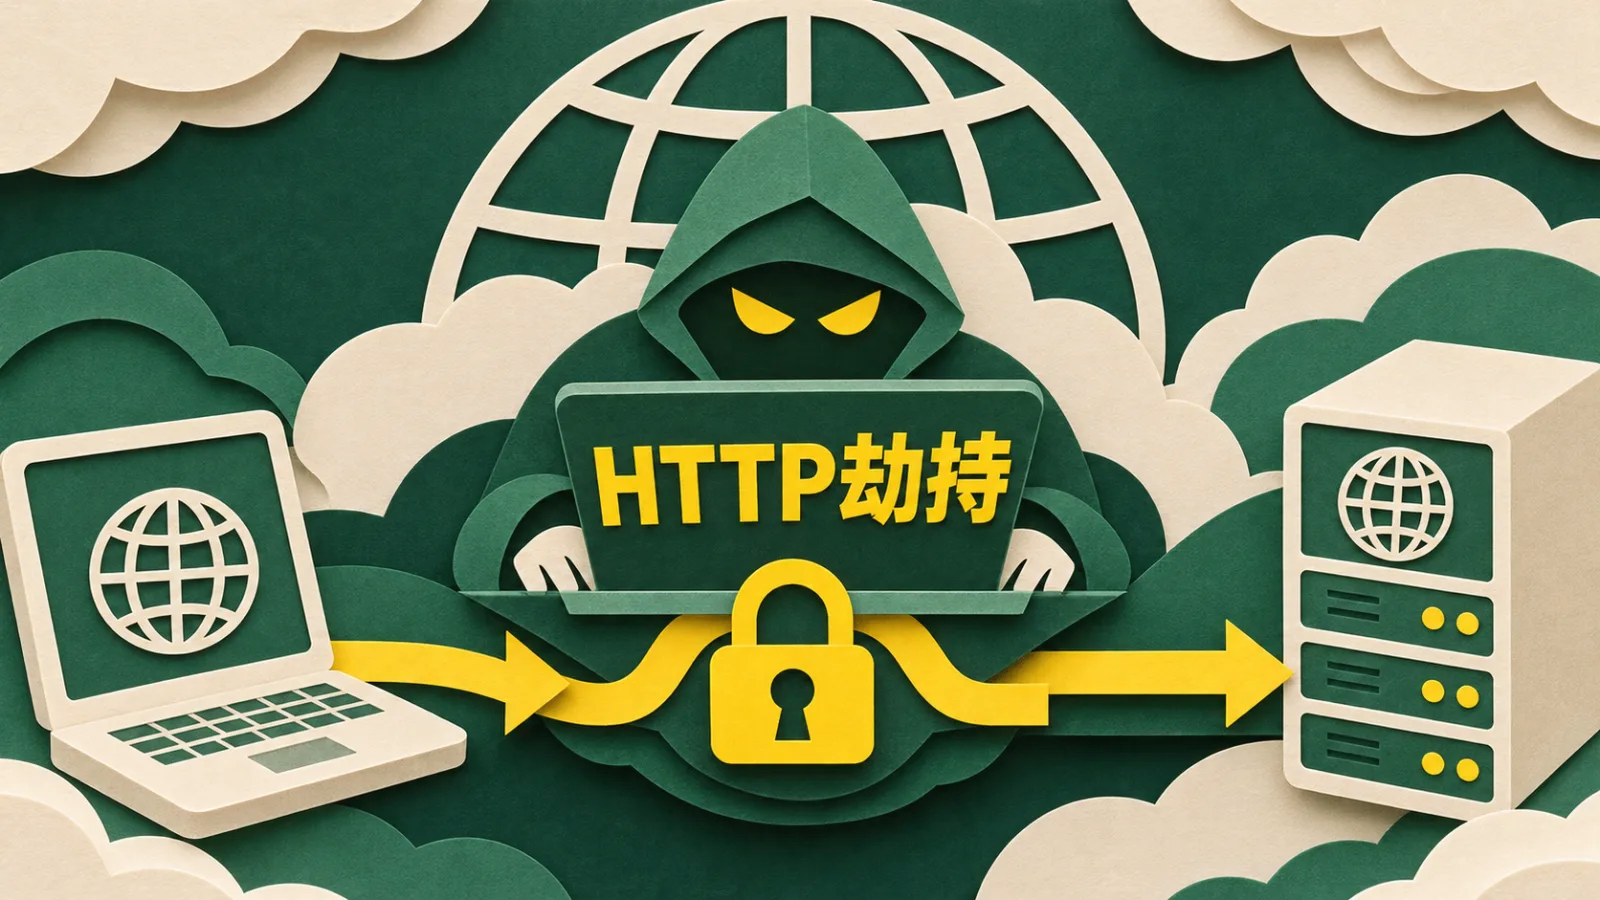
要理解HTTP劫持,首先需要了解HTTP协议的工作方式。HTTP即超文本传输协议,是浏览器与服务器之间传递网页数据的核心协议,但它在设计之初并未充分考虑安全性,数据以明文形式传输,这为劫持行为提供了可乘之机。
1、HTTP劫持的定义
HTTP劫持是指在用户与目标服务器之间的网络通信过程中,攻击者通过技术手段截获、修改或伪造HTTP数据包,使用户接收到的网页内容被篡改或重定向。整个过程用户往往毫无察觉,浏览器地址栏显示的仍是正常网址,但页面内容已被植入广告、恶意链接甚至钓鱼表单。
2、HTTP劫持与HTTPS的对比
HTTPS在HTTP基础上加入了TLS加密层,数据传输经过加密处理,第三方即使截获数据包也无法轻易解密和篡改。因此,HTTP劫持主要发生在未加密的HTTP连接中,这也是近年来各大网站纷纷推行全站HTTPS的重要原因之一。
HTTP劫持的实现依赖于攻击者能够介入用户与服务器之间的数据传输链路。根据介入方式的不同,其技术原理可以分为以下几个层面。
1、中间人攻击机制
攻击者通过ARP欺骗、DNS污染或伪造WiFi热点等方式,将自己置于用户与服务器之间的通信路径上,形成中间人位置。由于HTTP数据以明文传输,攻击者可以直接读取、修改数据包内容,将恶意代码注入正常网页中再转发给用户。
2、数据包篡改与注入
在获得中间人位置后,攻击者会对服务器返回的HTTP响应进行篡改。常见手法包括在HTML页面中插入广告脚本、替换下载链接指向恶意文件、在页面中嵌入钓鱼表单等。由于用户浏览器无法验证数据完整性,这些篡改内容会被正常渲染展示。
3、流量重定向
攻击者还可以通过修改HTTP响应状态码或Location头字段,将用户请求重定向到仿冒网站。用户输入的账号密码等敏感信息会被直接发送到攻击者控制的服务器,造成严重的信息泄露。
根据攻击实施的位置和手段不同,HTTP劫持可以分为多种类型,了解这些类型有助于用户识别和防范。
1、运营商劫持
部分网络运营商在骨干网或接入网层面进行流量劫持,向用户访问的网页中强行插入广告内容,或将用户引导至自家推广页面。这类劫持影响范围广、用户难以自主规避,通常需要借助加密连接或投诉举报来应对。
2、局域网劫持
在公共WiFi、校园网或企业内网等共享网络环境中,攻击者通过ARP欺骗等手段冒充网关,截获同一局域网内其他用户的上网流量。用户在咖啡厅、机场等场所连接免费WiFi时尤其需要警惕此类风险。
3、恶意软件劫持
用户设备感染木马或恶意浏览器插件后,恶意程序会在本地修改浏览器设置、篡改DNS配置或注入脚本,导致用户访问的页面被劫持。这类劫持往往伴随浏览器主页被锁定、频繁弹窗等现象。
HTTP劫持不仅影响上网体验,更直接威胁用户的财产安全和隐私。认识其危害并采取有效防范措施至关重要。
1、主要危害
HTTP劫持可能导致用户账号密码被窃取、银行卡信息泄露、遭遇钓鱼诈骗,设备被植入恶意软件后还可能沦为僵尸网络的一部分。对于网站运营者而言,劫持会损害品牌信誉,导致用户流失和业务损失。
2、防范措施
用户应优先访问启用HTTPS的网站,避免在公共WiFi下进行网银转账等敏感操作,定期检查浏览器插件和设备安全状态。网站运营者应全站部署HTTPS证书,启用HSTS强制加密策略,并对页面进行完整性校验。网络管理者可通过部署DNSSEC、加密DNS等方式提升链路安全。
综上所述,HTTP劫持利用明文传输的先天缺陷,在用户与服务器之间实施数据篡改与重定向,其形式多样、隐蔽性强,危害涉及隐私泄露与财产安全。普通用户应养成优先访问HTTPS网站、谨慎使用公共网络的习惯,网站运营方则需全面部署加密传输与完整性校验机制。只有用户、服务商与网络管理者共同提升安全意识,才能有效压缩劫持攻击的生存空间,营造更加可信的网络环境。
联系
客服